Indonesia Masih Jadi Target Ransomware, Ini 4 Red Flag Backup yang Sering Diabaikan
- Istimewa
VIVATechno - Serangan ransomware tidak lagi sekadar ancaman, melainkan realitas yang terus berevolusi. Indonesia bahkan masih tercatat sebagai salah satu target utama serangan siber di Asia Tenggara.
Ironisnya, banyak perusahaan merasa sudah “aman” hanya karena memiliki sistem backup padahal justru di situlah celah paling berbahaya berada.
Seiring ekspansi digital yang semakin agresif, kehilangan akses data akibat serangan siber atau kesalahan operasional kini berpotensi melumpuhkan bisnis dalam hitungan jam.
Menjelang 2026, ketahanan data bukan lagi isu teknis semata, melainkan faktor penentu keberlangsungan perusahaan.
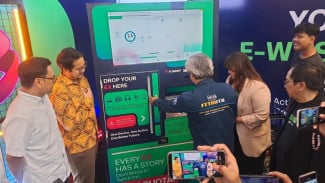
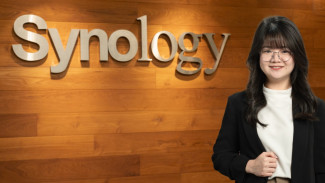
Dalam wawancara di sela IndoSec Summit 2025, Clara Hsu, Indonesia Country Manager Synology Inc., membeberkan empat red flag krusial yang masih sering diabaikan perusahaan Indonesia dan berpotensi menjadi pintu masuk kehancuran sistem data.
“Transformasi digital berjalan sangat cepat, tetapi ketahanan data sering tertinggal. Backup saja tidak cukup jika pemulihannya tidak bisa dipastikan,” tegas Clara dalam keterangannya, Sabtu 27 Desember 2025.
Red Flag #1
Salah satu kesalahan paling umum adalah backup yang bersifat parsial. Ketika aplikasi baru, virtual machine, atau workload tambahan diimplementasikan, tidak semuanya langsung masuk kebijakan backup.
Alasannya keterbatasan waktu tim IT, konfigurasi yang belum diperbarui, atau upaya menghemat kapasitas penyimpanan dengan hanya memilih data yang dianggap penting, padahal strategi ini justru menjadi bom waktu.
“Data yang tidak dibackup sejatinya sudah berada dalam kondisi berisiko,” ujar Clara.
Clara Hsu, Indonesia Country Manager Synology Inc
- Istimewa
Saat insiden terjadi, pemulihan sistem menjadi jauh lebih rumit, lambat, dan berpotensi menghentikan operasional bisnis lebih lama dari yang diperkirakan.
Red Flag #2
Pertumbuhan bisnis sering kali membuat data terfragmentasi tersimpan di berbagai platform, lokasi, hingga lintas divisi. Tanpa visibilitas terpusat, perusahaan kesulitan memastikan apakah seluruh data benar - benar terlindungi.
Dampaknya bukan hanya soal efisiensi, tetapi juga kepatuhan terhadap regulasi dan tata kelola data. “Jika sistem berjalan sendiri-sendiri, perusahaan akan kesulitan memastikan seluruh infrastrukturnya aman,” kata Clara.
Menjelang 2026, pendekatan perlindungan data terintegrasi dan pemantauan terpusat akan menjadi standar baru. Platform dengan satu dashboard terpadu memungkinkan tim IT memantau status backup, risiko, dan kesiapan pemulihan secara menyeluruh.
Model ini tercermin dalam solusi seperti Synology ActiveProtect, yang dirancang untuk menyederhanakan kompleksitas pengelolaan data berskala besar.
Red Flag #3
Memiliki backup tidak otomatis berarti aman. Banyak perusahaan masih bergantung pada satu salinan backup tanpa perlindungan tambahan. Ketika ransomware menyerang sistem utama sekaligus lokasi backup, seluruh data bisa hilang dalam satu insiden.
“Banyak perusahaan baru sadar celah ini ketika satu-satunya salinan data bersih sudah tidak bisa digunakan,” ungkap Clara.
Karena itu, perusahaan perlu mengadopsi pendekatan yang lebih matang, seperti immutable backup, penyimpanan off-site, serta pengujian pemulihan secara berkala.
Solusi modern kini mengintegrasikan air-gapped repositories, perlindungan backup yang tidak bisa diubah, hingga verifikasi pemulihan otomatis untuk memastikan data benar - benar dapat dipulihkan saat krisis terjadi.
Red Flag #4
Semakin besar organisasi, semakin luas pula akses ke data sensitif. Tanpa kontrol yang ketat, risiko kebocoran data dari internal baik disengaja maupun tidak menjadi semakin tinggi.
“Tidak semua orang membutuhkan akses ke data yang bersifat kritikal,” tegas Clara.
Penerapan kontrol akses berbasis peran, autentikasi yang kuat, serta pembatasan hak akses menjadi fondasi penting untuk meminimalkan risiko internal dan memperkuat keamanan sistem secara keseluruhan.
Clara memprediksi bahwa perusahaan Indonesia akan bergerak menuju strategi perlindungan data yang lebih terintegrasi, otomatis, dan dapat diverifikasi.
“Keamanan kini bukan lagi soal mencegah serangan, tetapi seberapa cepat bisnis bisa kembali beroperasi secara normal setelah insiden terjadi,” jelasnya.
Sepanjang 2025, Synology aktif mengedukasi pasar Indonesia mengenai pentingnya ketahanan data sebagai fondasi transformasi digital. Ancaman siber yang terus berevolusi menuntut kesiapan jangka panjang, bukan solusi tambal sulam.
Menjelang 2026, perusahaan yang mampu mengenali dan menutup red flag sejak dini akan memiliki keunggulan besar, operasional tetap berjalan, reputasi terjaga dan kerugian dapat ditekan seminimal mungkin.